
Когда в рабочих чатах начинают появляться сообщения о внезапных минусах на кошельках известных стримеров и арбитражников на десятки тысяч долларов, это уже не просто какие-то частные инциденты, а настоящий сигнал тревоги для всей индустрии. Совокупный ущерб от новой волны атак на iOS-устройства в медиа-пространстве уже превысил 80 тысяч криптобаксов, затронув публичных лиц вроде Марии Дорвей и казиностримера Гринбратухи.
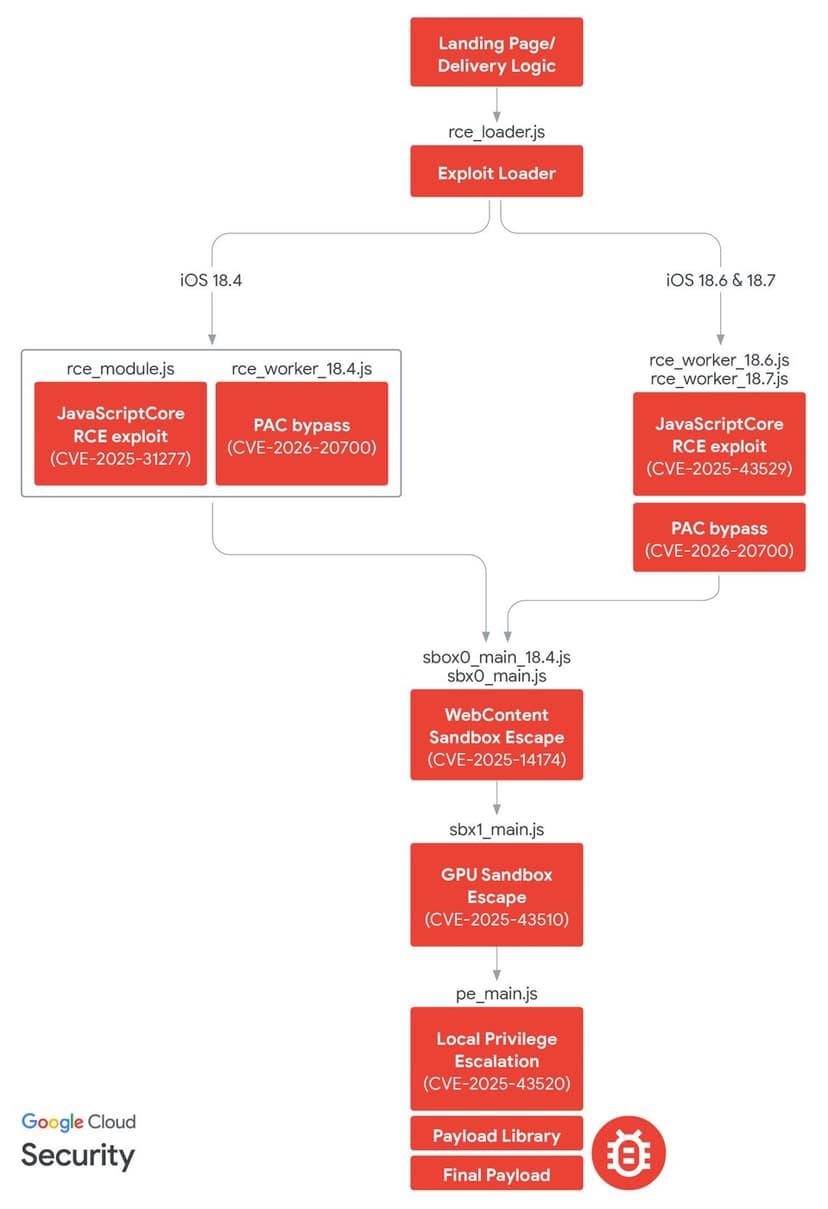
За этими атаками стоит инструмент DarkSword — это такой сложный цепочек эксплойтов для iPhone, который бьет по старым сборкам операционной системы. Проблема достигла такого масштаба, что на ситуацию обратили внимание даже ведущие исследователи кибербезопасности из Google Threat Intelligence Group и Lookout, зафиксировав массовое использование уязвимостей.
Как работает эксплойт DarkSword и почему заражение происходит без кликов
Техническая механика атаки построена так, что пользователю не нужно ничего загружать или переходить по подозрительным ссылкам в мессенджерах.
Уязвимость браузера: Эксплойт доставляется через стековый компонент Safari и комбинирует несколько уязвимостей нулевого дня в движке WebKit и ядре XNU.
Никаких дополнительных действий: Для полного компрометирования устройства достаточно просто зайти на заражённую или скомпрометированную веб-страницу.
Быстрый сбор данных: Модифицированные версии пейлоада работают по принципу «hit-and-run» — злоумышленники за считанные секунды вытягивают содержимое буфера обмена, сохранённые пароли и ключи доступа.
Обновлённые варианты вредоносного ПО (в частности недавно обнаруженный вариант P7) нацелены непосредственно на данные криптокошельков и вьюпорты ключей в системной связке ключей.
Масштабы потерь и цели в сообществе
Атака бьёт прежде всего по активным пользователям мобильных устройств, которые хранят рабочие активы, остатки из арбитражных бюджетов или личные сбережения прямо на смартфонах. Согласно расследованиям профильных медиа и аналитике:
Публично зафиксированные кейсы демонстрируют потери от 16 до почти 40 тысяч USDT на одном кошельке.
Под удар попадают медиабаеры, аффилиаты и контент-мейкеры, чьи телефоны подключены к множеству рабочих чатов, рекламных кабинетов и веб-приложений.
Злоумышленники используют как целевые фишинговые рассылки, так и заражённые рекламные баннеры и сайты-однодневки.
Как защитить активы и куда переносить сид-фразы
Подобные кейсы чётко демонстрируют главное правило безопасности: смартфон с открытым доступом в интернет не является безопасным хранилищем для значительных сумм. Даже скриншоты или заметки с пин-кодами и сид-фразами в облаке создают критический риск.
Срочное обновление: Необходимо немедленно проверить настройки устройства и обновить iOS до актуальных патчей безопасности, выпущенных компанией Apple.
Аналоговые носители: Забудьте о сохранении seed-фраз в заметках, фотоплёнке или мессенджерах. Только бумажный носитель или аппаратный кошелёк.
Изоляция активов: Если есть хоть малейшие подозрения на компрометацию девайса, эксперты рекомендуют полностью очистить устройство, завести новый кошелёк из другого защищённого окружения и перенести туда остатки средств.